セキュリティインシデントと聞いて、何を思い浮かべるでしょうか。
独立行政法人情報処理推進機構(IPA)は、セキュリティインシデントを「セキュリティの事故・出来事」と定義しており、情報漏えいや改ざん、破壊・消失、情報システムの機能停止、またはそれらにつながる可能性のある事象も含まれるとしています。
そのため、一見すると小さなトラブルに見える事象も、状況によってはセキュリティインシデントに該当する可能性があります。
本記事では、当社のお客様を対象に実施したアンケート結果をもとに、セキュリティインシデントに対する企業の認識や対応体制の実態、ならびに各社が抱える課題についてご紹介します。(有効回答数:25件)
- この記事でわかること
-
- 企業がセキュリティインシデントとして認識している事象
- メール誤送信と社員証紛失に見られる認識の差
- 多くの企業が感じているインシデント対応体制の改善余地
- セキュリティインシデント対応体制を整備するための5つの改善ポイント
アンケート調査から見えた、企業のセキュリティインシデントに対する認識と課題
アンケート調査では2つの質問をしています。
Q1.貴社におけるセキュリティインシデント対応の運用状況
一つ目の設問では、「セキュリティインシデント対応の運用状況」について伺いました。
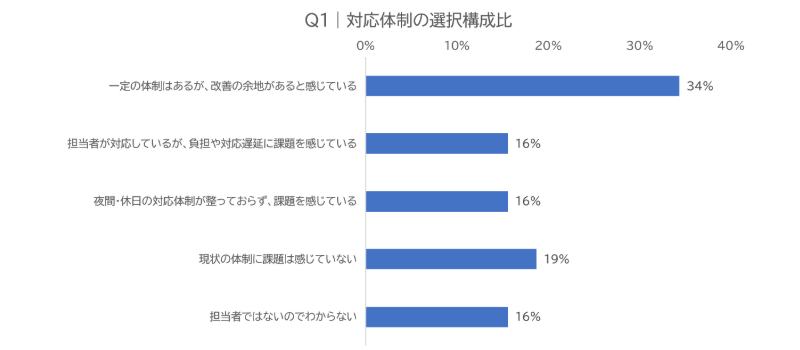
「一定の体制はあるものの、改善の余地がある」と回答した企業が約34%で最多となりました。また、「担当者の負担や対応遅延に課題がある」「夜間・休日の対応体制が整っていない」という回答もありました。
この結果から、多くの企業で基本的な対応体制は整備されつつある一方、担当者への負担集中や時間外対応など、実際の運用面には課題が残っていることがうかがえます。インシデント発生時に迅速かつ継続的に対応するためには、手順の整備だけでなく、担当者に依存しすぎない仕組みづくりも重要です。
Q2.貴社では、以下の事象をセキュリティインシデントとして扱っていますか
2つ目の質問では、企業がセキュリティインシデントとして扱う事象について伺いました。
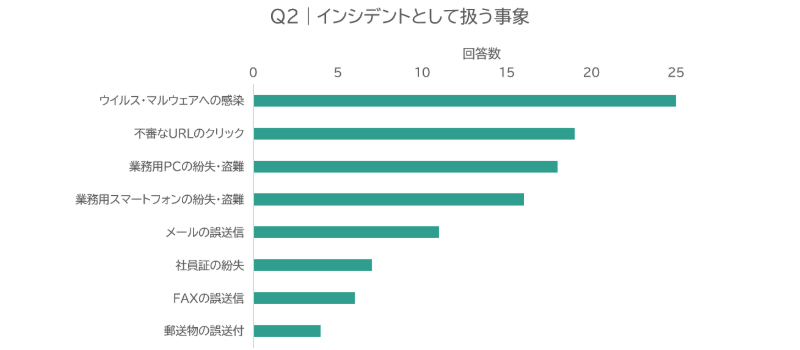
最も多かった回答は「ウイルス・マルウェアへの感染」で、すべての回答企業がセキュリティインシデントとして認識していました。続いて、不審なURLのクリック、業務用PCの紛失・盗難、業務用スマートフォンの紛失・盗難が上位となりました。
一方で、認識が分かれたのがメール誤送信、社員証の紛失、FAXの誤送信、郵送物の誤送付です。特に注目したいのは、メール誤送信です。今回のアンケートでは、セキュリティインシデントとして扱うと回答した企業は約44%となり、回答企業の間で認識に差が見られました。
また、業務用PCの紛失をインシデントと認識する企業が約68%だったのに対し、社員証の紛失は約32%にとどまり、同じ「紛失」であっても対象によって認識に大きな差があることが分かりました。
なぜ企業ごとにセキュリティインシデントの認識に差が生まれるのか
今回の結果を見ると、サイバー攻撃につながるリスクがイメージしやすい事象ほどインシデントとして認識される傾向がありました。一方、メール誤送信や社員証の紛失など、人為的ミスや物理セキュリティに関わる事象については企業ごとの差が大きく見られました。
一方で、社員証の紛失やFAX誤送信、郵送物の誤送付などは、「すぐに大きな被害につながらない」と判断されるケースもあるのかもしれません。しかし実際には、
- 社員証の紛失による不正入館やなりすまし
- 第三者による社員情報の悪用
- FAX誤送信による見積金額や契約情報の漏えい
- 取引先担当者名や連絡先などの情報漏えい
- 郵送物誤送付による個人情報や機密情報の流出
などにつながる可能性があります。重要なのは、発生した事象ではなく、その事象がどのようなリスクにつながる可能性があるかという視点です。
今回のアンケート結果からも分かるように、同じ事象であっても回答企業によってセキュリティインシデントとして扱うかどうかの判断に違いが見られました。だからこそ、まずは自社において何をセキュリティインシデントとして定義するのかを整理し、組織内で認識を統一しておくことが重要です。
セキュリティインシデント対応体制の5つの改善ポイント
インシデント対応においては単に担当者を決めるだけではなく、「何をインシデントとするのか」「誰がどのように対応するのか」といったルールや体制を明確にしておくことが重要だと考えられます。
ここでは、セキュリティインシデント対応体制を整備するための5つの改善ポイントの一例をご紹介します。
改善のポイント
- 自社にとってのセキュリティインシデントを定義する
インシデントとして扱う事象を明確にし、社内の認識を統一しましょう。 - 従業員が報告しやすい環境をつくる
迷ったら報告できる環境を整え、報告漏れを防ぎましょう。 - インシデント報告ルールを明確にする
誰に・何を・いつまでに報告するのかを事前に定めておきましょう。 - インシデント対応ルールを定める
発生時の対応手順やエスカレーションフローを明確にしましょう。 - 担当者任せにしない運用体制を構築する
担当者不在時でも迅速に対応できる体制を整備しましょう。
まとめ
本記事では、アンケート結果をもとに、企業がセキュリティインシデントとして扱う事象や対応体制の実態についてご紹介しました。セキュリティインシデントとして扱う範囲や対応体制には企業ごとの差があります。ぜひ、自社にとって何がセキュリティインシデントに該当するのか、また対応体制が十分に整備されているかを見直す機会としてお役立てください。
JBサービス株式会社では、PC・スマートフォンの紛失、メール誤送信、社員証紛失などのセキュリティインシデントについて、24時間365日の受付窓口サービスを提供しています。
「夜間・休日の対応に不安がある」「担当者への負荷を軽減したい」「インシデント発生時の窓口を一本化したい」といった課題をお持ちの場合は、お気軽にお問い合わせください。